09.12 18:05


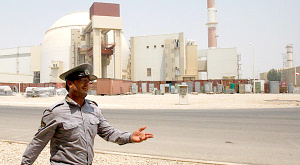 АЭС в Иране
Специалисты из американской компании Symantec, занимающейся компьютерной безопасностью, изучили код Stuxnet и пришли к выводу, что кибервирус был нацелен на вывод из строя центрифуг по обогащению урана.
Эксперты компании сообщили, что целью программы была смена частот вращения конвертера, подающего энергию и контролирующего скорость двигателя центрифуги. Резкое снижение и увеличение скорости вращения конвертера выводило двигатель из строя. По словам эксперта компании Symantec Эрика Чина (Eric Chien), изменение скорости нарушало нормальный цикл работы промышленных процессов. Из-за этого могли произойти сбои в работе сотен центрифуг на иранских заводах по обогащению урана.
Международные инспекторы подтвердили, что с лета 2009 года Иран вынужден был сотнями заменять свои центрифуги, так как они работали со сбоями.
Вместе с тем, президент Института по науке и международной безопасности Дэвид Олбрайт (David Albright) заявил, что «не нашел прямых доказательств» заявлений экспертов, но подобная интерпретация фактов представляется ему правдоподобной.
The New York Times подчеркивает, что выводы экспертов не являются окончательными.
Вредоносная программа Stuxnet была обнаружена на компьютерах Ирана, Индии, Индонезии и других стран в 2010 году. Изначально эксперты заявляли, что Stuxnet был создан для атаки на промышленное оборудование, которое выпускает немецкий концерн Siemens. Происхождение компьютерного «червя» остается неясным, передает Lenta.Ru.


 (0)
 13.12 02:36
20
Лучшие космические снимки 2012 года
 26.11 17:18
17
Редкие звери в объективе камер-ловушек
 13.11 17:54
22
Собачий дизайн
 09.10 04:39
44
Мила Кунис — «Мисс Сексуальность»
 08.10 23:59
42
Кадры из фильма «Хоббит: Нежданное путешествие»
 08.10 18:22
25
Тропические сады-теплицы в Сингапуре(0)